Auf einem privaten Server befinden sich mehrere virtuelle Hosts, mit mehreren Zertifikaten abgesichert. Diese Webs werden durch einen Loadbalancer mit unterschiedlichen public IPs im Netz verfügbar gemacht.
Ping wird ausgeführt für www.thueringen-kiosk.de [89.246.87.105] mit 32 Bytes Daten:
 Antwort von 89.246.87.105: Bytes=32 Zeit=13ms TTL=246
Ping wird ausgeführt für newsapp.services.extern.zgt.de [82.145.6.114] mit 32 Bytes Daten:
 Antwort von 82.145.6.114: Bytes=32 Zeit=13ms TTL=246
Ping wird ausgeführt für www.lesershop-thueringen.de [89.246.87.163] mit 32 Bytes Daten:
 Antwort von 89.246.87.163: Bytes=32 Zeit=13ms TTL=246
Bei der Überprüfung mit dem SSL-Zertifikatssensor ist es wichtig anzugeben, WELCHES Zertifikat gecheckt werden soll. Ansonsten kann es dazu passieren,
dass man bei der Überwachung des Zertfikats A die Info zu Zertifikat B angezeigt bekommt.
Wo stellt man ein, welches Zertifikat gemeint ist?
Das Stichwort ist SNI Domain. Auszug aus WIKI:
Server Name Indication
(SNI) ist eine Erweiterung des Standards
(TLS), die es ermöglicht, dass sich mehrere verschlüsselt abrufbare
unterschiedlicher
einen
teilen, auch wenn dieser nur eine
besitzt. Beim Aufbau einer TLS-Verbindung fordert der
Client
, der die Verbindung aufgebaut hat, vom
Server
ein
an, welches für die Verschlüsselung der Verbindung benötigt wird. Der
Server
sendet standardmäßig das mit seiner IP-Adresse verbundene Zertifikat zurück. Um unter einer IP-Adresse aber einen Server für verschiedene
mit verschiedenen Zertifikaten zu betreiben, ist es erforderlich, dass der
Client
dem
Server
den gewünschten Host vor der Übermittlung des Zertifikats, also bevor über die Verbindung ein verschlüsselter Kanal aufgebaut wurde, mitteilt. SNI ist eine Erweiterung von TLS, die es dem Client erlaubt, diese Information
unverschlüsselt
zu übertragen.
https://de.wikipedia.org/wiki/Server_Name_Indication
Und hier die Einstellung im PRTG:

Wie kann man nun ultimativ checken, ob das richtige Zertifikat überwacht wird?
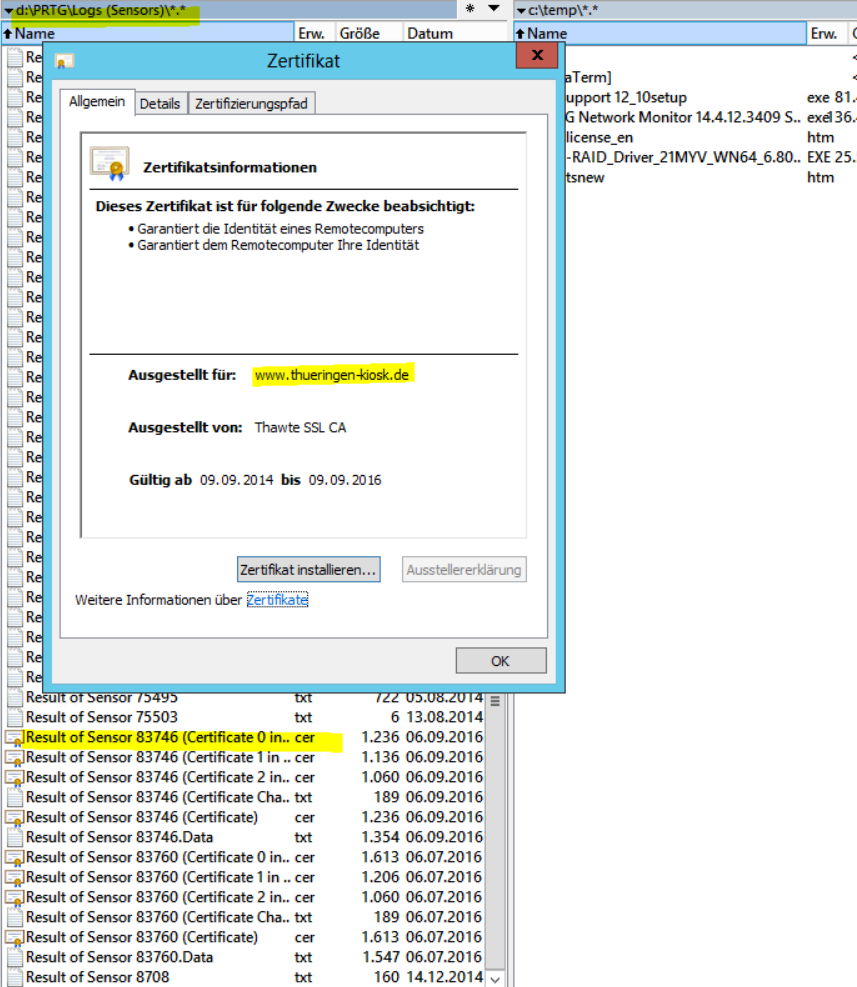
Indem das Zertifikat heruntergeladen und gecheckt wird. Dazu "auf Disk" schreiben aktivieren,

und sich dann das gespeicherte Zertifikat anschauen: